

Segurança digital como parte do negócio: a necessidade do CISO nas corporações
Febraban Tech 2026. Foto: Fernando Prandi/InfoMoney " data-large-file="https://www.infomoney.com.br/wp-content/uploads/2026/08/WhatsApp-Image-2026-08-24-at-16.13.12.jpeg?fit=1280%2C960&quality=70&strip=all" />Painel no Febraban Tech 2026 debate os impactos da inteligência artificial, regulamentações e o papel das lideranças na proteção dos negócios The post Segurança digital como parte do negócio: a necessidade do CISO nas corporações appeared first on InfoMoney .
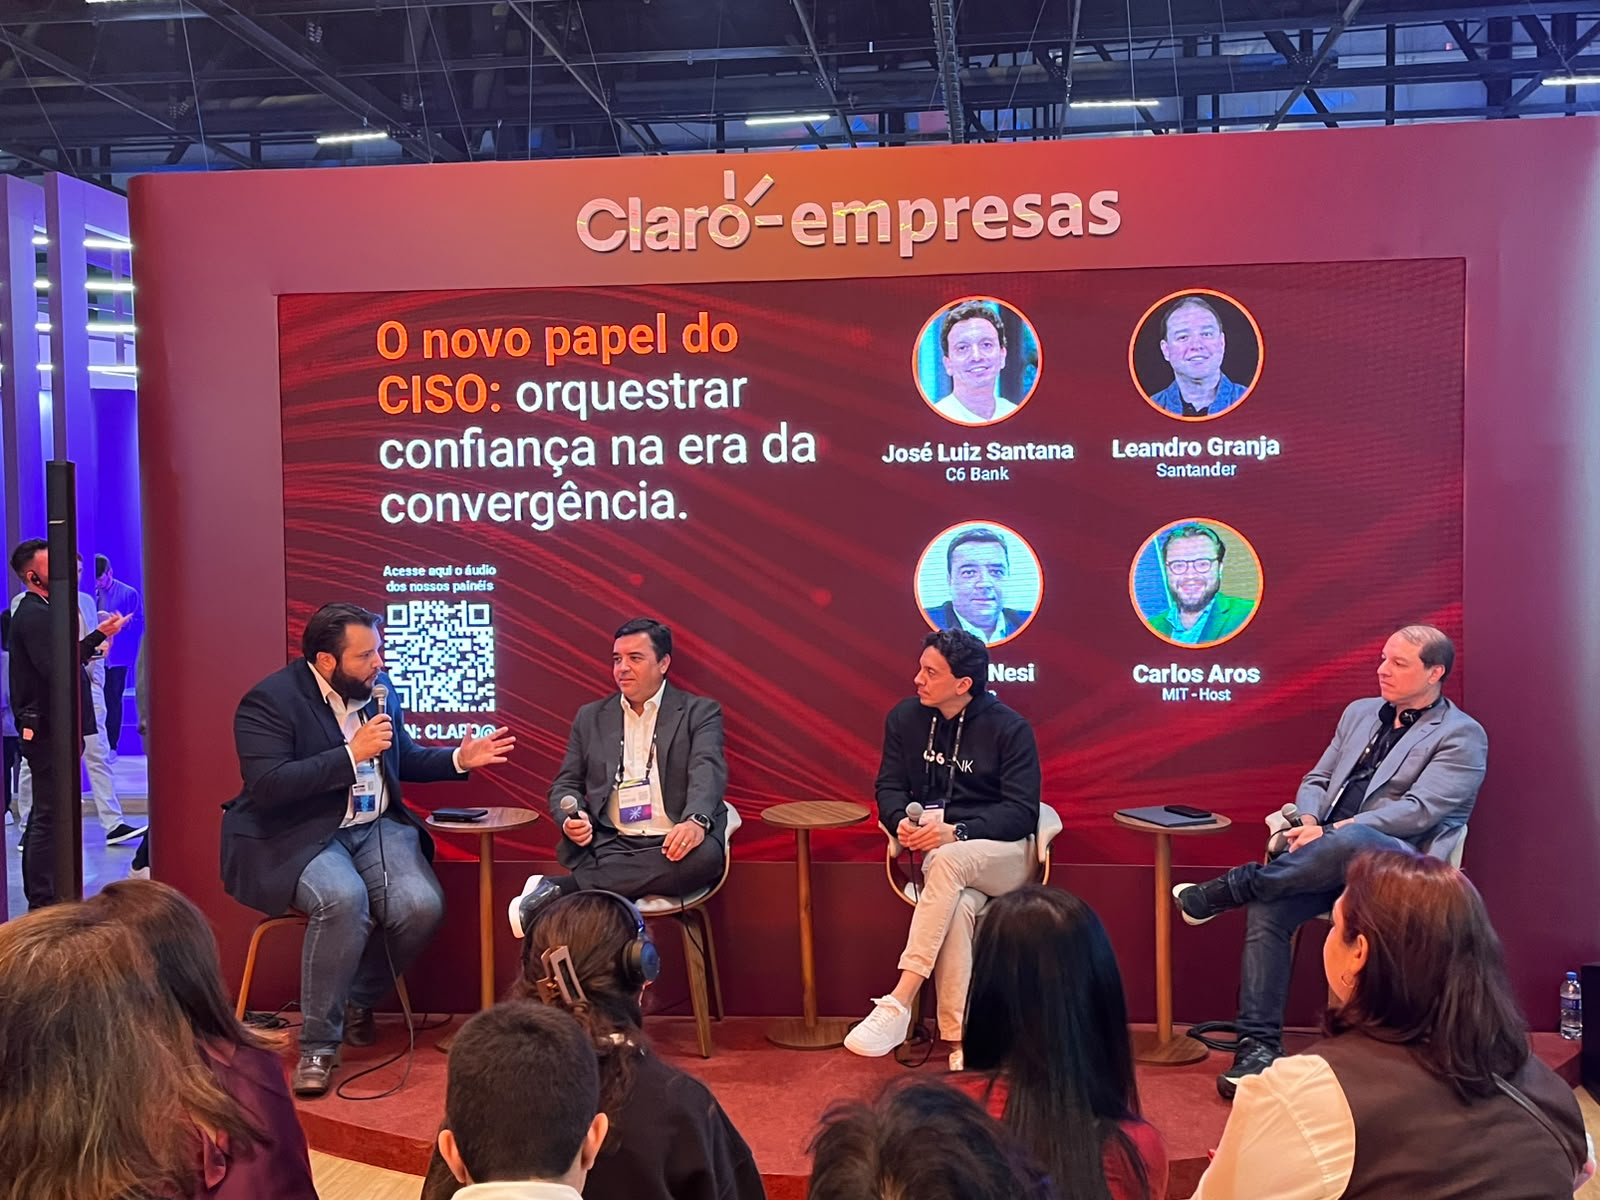
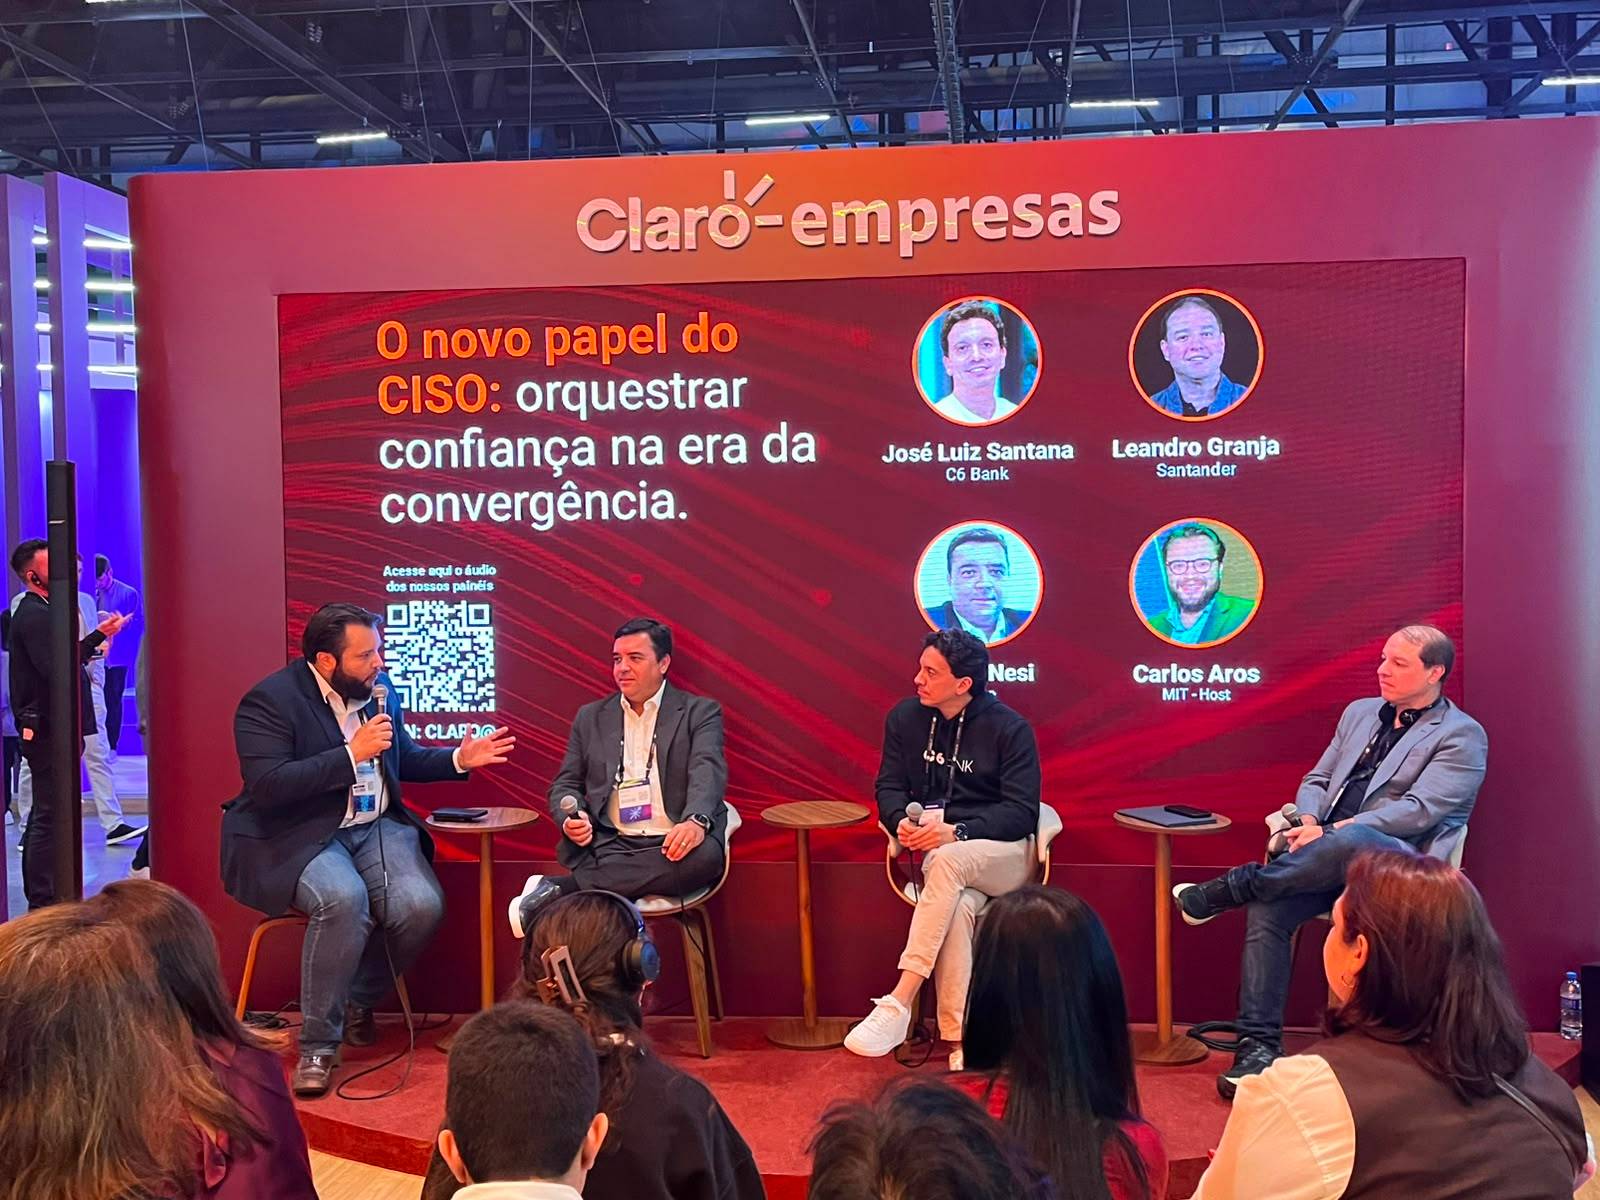
Febraban Tech 2026. Foto: Fernando Prandi/InfoMoney
A transformação acelerada dos ambientes corporativos e a convergência de tecnologias exigem que a segurança da informação seja tratada como pilar estratégico dos negócios.
Como orquestradora de ecossistemas tecnológicos e cibersegurança para o mercado, a Claro empresas levou ao maior evento de tecnologia do setor financeiro, o Febraban Tech 2026, um debate sobre o papel do CISO (Chief Information Security Officer) e a necessidade de construir uma infraestrutura baseada na confiança.
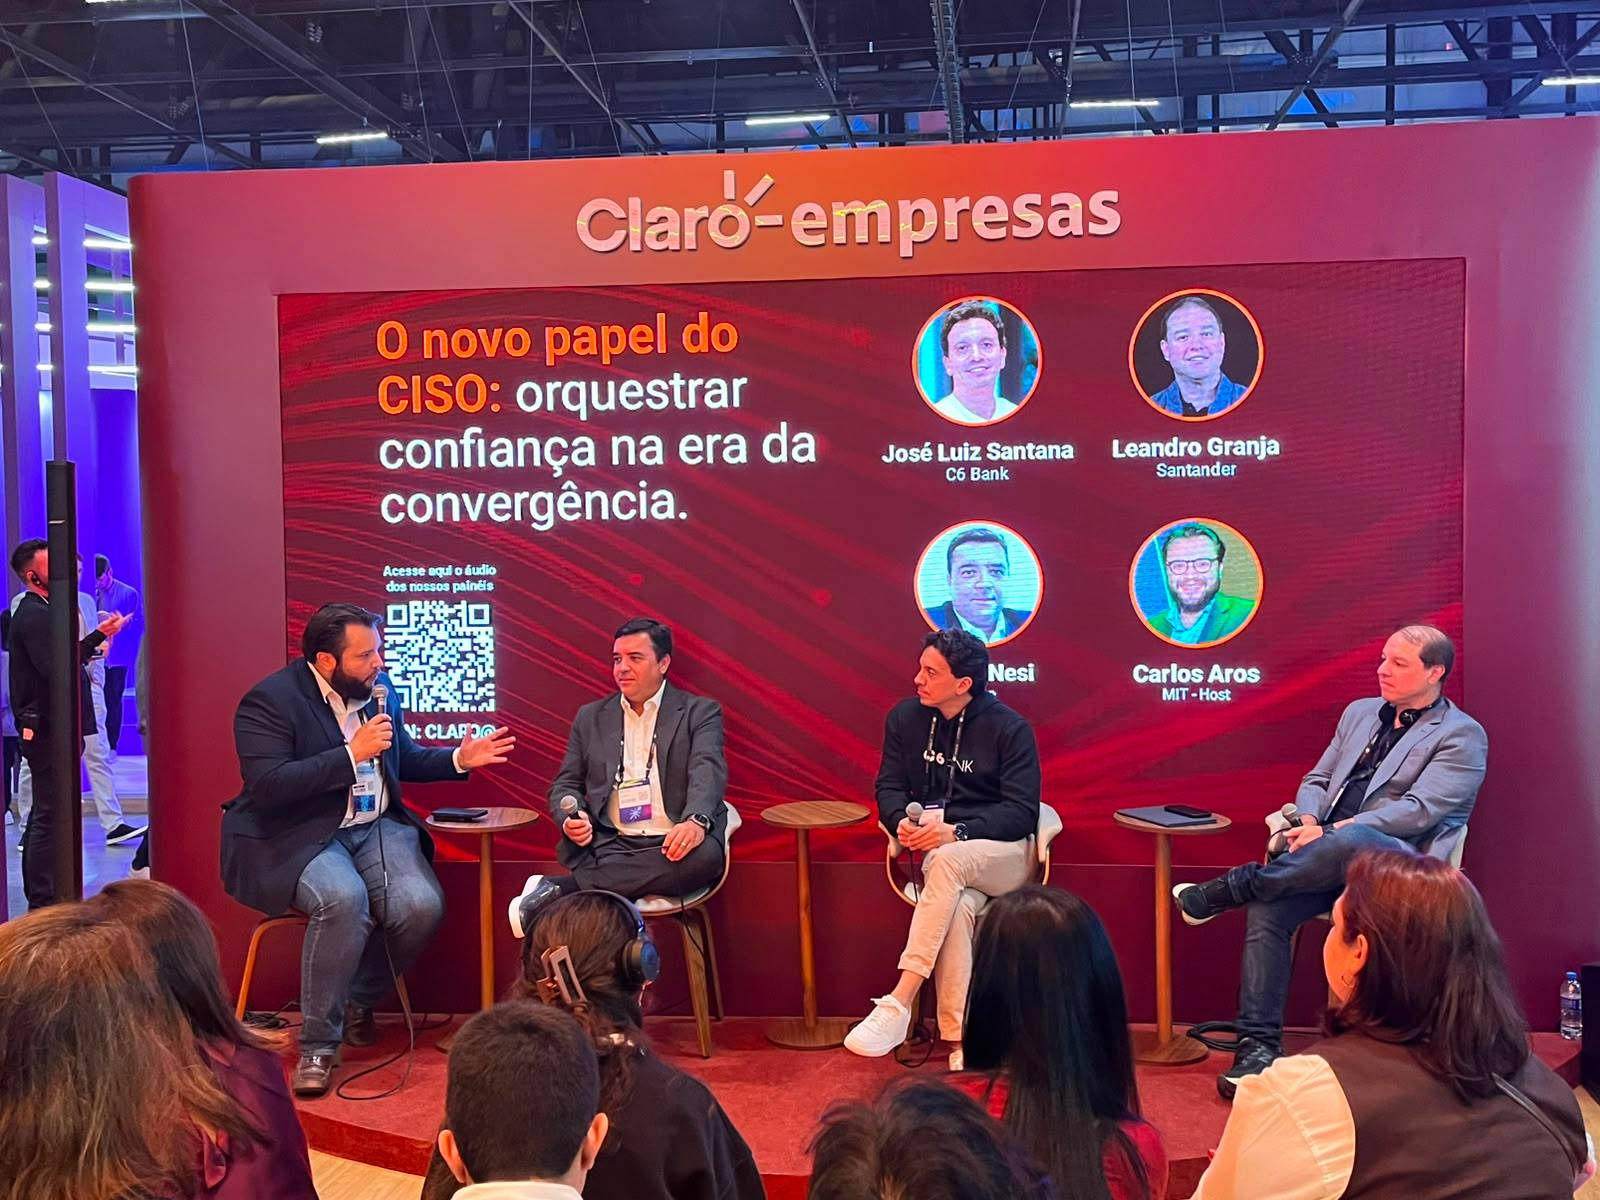
A iniciativa reflete a atuação da marca ao fomentar encontros e promover uma comunidade ativa de lideranças da área, cuja primeira edição do CISO Next deu origem a discussões que se desdobram até o segundo encontro, previsto para setembro.
De acordo com o mediador do painel, Carlos Aros, da MIT, a parte mais importante da conversa é engajar a comunidade em torno das principais transformações do setor. “O CISO Next, esse nosso encontro com CISOs, com essa comunidade, tem como objetivo trazer para o mercado insights, provocações, endereçar algumas perguntas — não necessariamente trazer as respostas, mas ajudar a pavimentar caminhos possíveis para a construção dessas respostas”, afirmou Aros.
A migração para a nuvem, a adoção de agentes de Inteligência Artificial (IA) e a conexão com múltiplos parceiros expandiram a estrutura das companhias além do perímetro físico.
Segundo o CISO da Claro empresas, Denis Nesi, a viabilização dessas jornadas exige uma operação integrada que ofereça garantias aos clientes e parceiros operacionais. “Quando a gente desenha uma jornada digital na qual coloca segurança, privacidade e governança, o que a gente tem que gerar no final é essa confiança digital”, disse Nesi.
Nesse cenário de interconexão, a preservação da soberania digital depende da capacidade de orquestrar a entrada de tecnologias emergentes trazidas por parceiros de negócio. Atuando como hub que habilita a conexão segura entre companhias e bancos, a Claro empresas estrutura a integração de modelos de linguagem de terceiros, garantindo que as ferramentas de automação operem sob rígidos critérios de controle, mensuração e higienização de dados corporativos.
A complexidade das cadeias de suprimentos e o relacionamento com terceiros tornaram as jornadas de produtos dependentes de múltiplos fatores. Conforme o CISO do Santander, Leandro Granja, as vulnerabilidades em qualquer ponto da rede podem comprometer a estrutura inteira. “Nosso perímetro antes era linear; hoje é uma teia de aranha que se conecta a outras teias”, reforçou.
O setor financeiro e o de telecomunicações lidam com normas rígidas feitas por órgãos reguladores, a exemplo do Banco Central, que impõem parâmetros operacionais de alto nível. Porém, os especialistas acreditam que a regulação está longe de ser uma barreira – ela é só mais um dos fatores do trabalho de segurança, que atua para padronizar os controles e proteger o ecossistema, o que também viabiliza inovações globais.
Essa alta pressão regulatória estende seus efeitos de conformidade para toda a cadeia de suprimentos e prestadores de serviços tecnológicos. Nesi destaca que, “para atender o patamar que o setor financeiro exige, eu também preciso subir a régua para os terceiros que estão comigo”, e que na Claro empresas, é possível até mesmo realizar investimentos nesses fornecedores, repassando conhecimentos e estrutura “para mantermos o mesmo nível e não deixar a barra cair na hora de atender aos setores críticos”.
Com as inúmeras inovações tecnológicas e financeiras ao longo dos últimos anos, houve um avanço significativo sobre o letramento digital do consumidor, uma vez que o setor bancário “ensinou” os consumidores a entender desde os caixas eletrônicos até os aplicativos móveis.

De acordo com o CISO do C6 Bank, José Luiz Santana, a proteção cibernética é parte fundamental do desenvolvimento de qualquer serviço. “Segurança não é contra a experiência; na verdade, ela habilita a experiência”, destacou.
A consolidação da educação digital também demanda uma atuação conjunta entre a iniciativa privada e o setor público, conforme diretrizes previstas no Marco Civil da Internet. Santana pontua que a introdução de hábitos e cuidados para a navegação segura desde o ambiente escolar é um pilar indispensável para sustentar a evolução da sociedade em uma economia digitalizada.
Se por um lado a conscientização fortalece a camada humana, por outro, a robustez das plataformas permanece como um desafio técnico constante. A dependência de grandes provedores de infraestrutura e serviços de nuvem, conhecidos como hyperscalers, expõe a vulnerabilidade de sistemas altamente conectados. Tanto Santana como Granja mencionam a urgência de desenhar planos B e salvaguardas operacionais para evitar impactos em processos críticos.

Para coordenar as crescentes demandas de inovação sem perder o controle dos dados corporativos, as companhias estão expandindo suas estruturas de liderança e criando papéis complementares ao do CISO – e não para substituí-lo.
Na Claro empresas, a criação da figura do Chief AI Officer (CAIO) estabeleceu uma diretoria dedicada exclusivamente a governar e aprovar projetos de inteligência artificial, permitindo que o CISO continue focado na estratégia global de riscos e resiliência cibernética.
“Adotamos a estrutura com um CAIO (Chief AI Officer). Temos um diretor focado nisso e organizamos o plano de operação sobre como começar as jornadas de IA na companhia”, explicou Nesi.
Em termos de capacitação profissional, o CISO moderno transita cada vez mais entre a estratégia de negócios e as competências relacionais. No Santander, a introdução do perfil do Business Information Security Officer (BISO) atua como ligação direta entre os times de desenvolvimento de produtos e os requisitos de segurança.
Conforme explicou Granja, a inteligência de negócios aliada ao monitoramento contínuo permite identificar desvios funcionais como potenciais ataques cibernéticos e atuar na preservação do faturamento.
The post Segurança digital como parte do negócio: a necessidade do CISO nas corporações appeared first on InfoMoney .
Publicado originalmente por InfoMoney. Leia a matéria completa em https://www.infomoney.com.br/business/seguranca-digital-como-parte-do-negocio-a-necessidade-do-ciso-nas-corporacoes/.
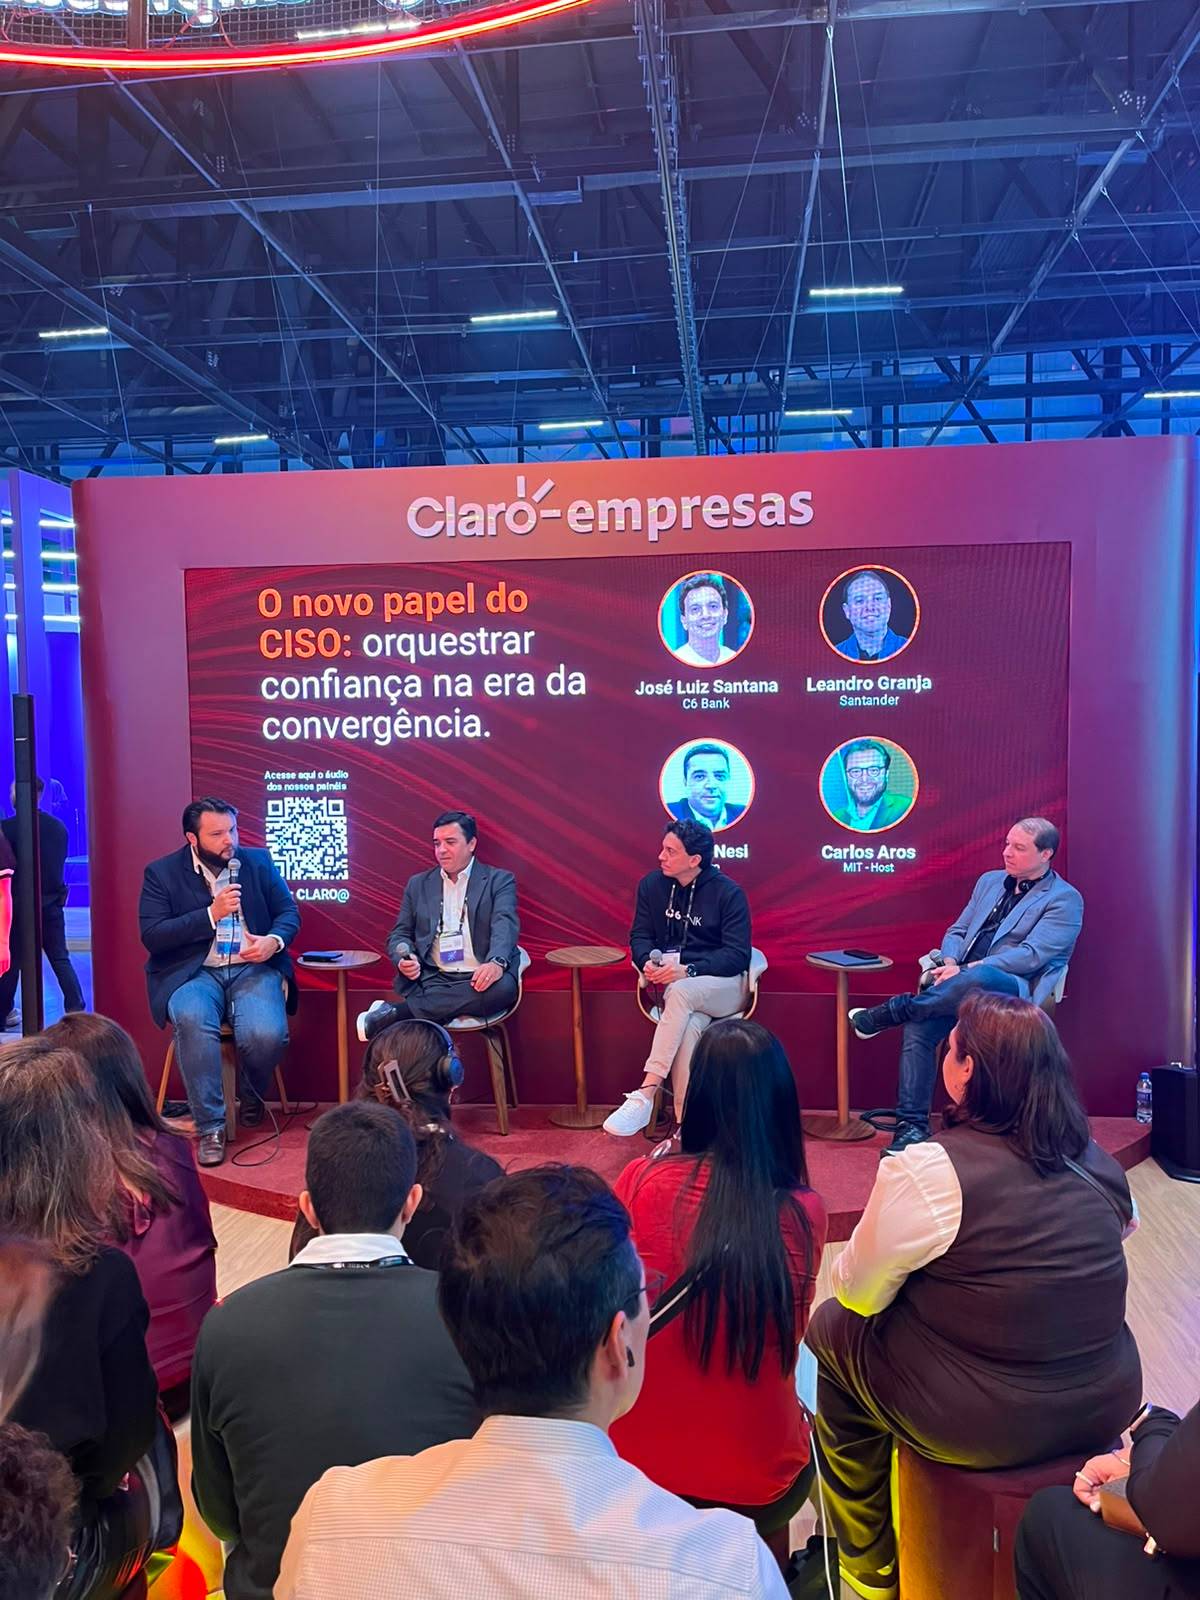
Da esquerda para direita: Carlos Aros, Denis Nesi, José Luiz Santana e Leandro Granja. Foto: Fernando Prandi/InfoMoney — Foto: InfoMoney
Compartilhe
Espalhe essa notícia