

Novo golpe altera QR Code do Pix e desvia dinheiro de compras on-line
(Foto: Ricardo Moraes / Reuters) " data-large-file="https://www.infomoney.com.br/wp-content/uploads/2026/08/pix-pagamento-instantaneo-qrcode-taxa-pagar-01.jpg?fit=1100%2C700&quality=70&strip=all" />Empresa de cibersegurança Kaspersky já identificou 90 lojas virtuais de pequeno e médio no Brasil infectadas com programa malicioso The post Novo golpe altera QR Code do Pix e desvia dinheiro de compras on-line appeared first on InfoMoney .
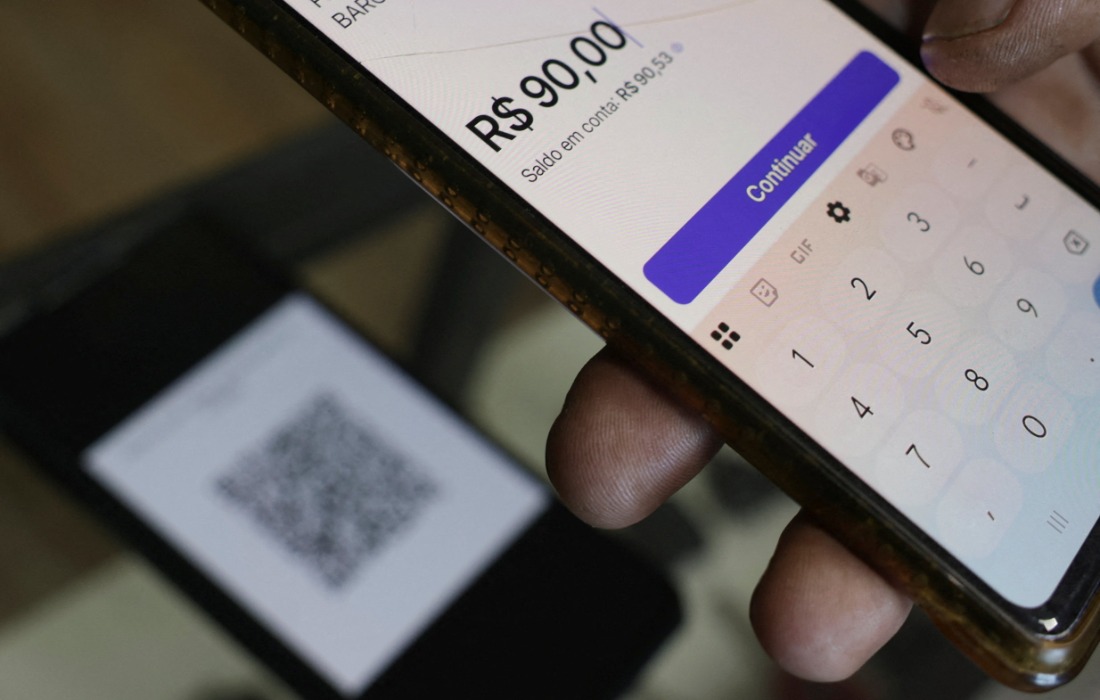
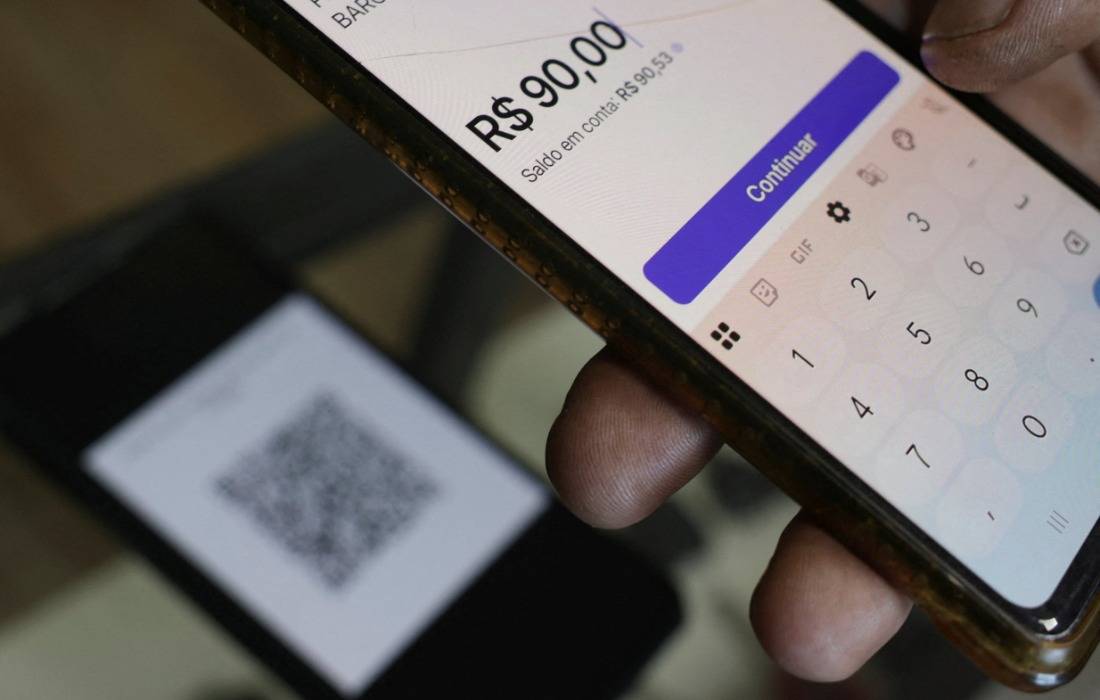
Uma nova modalidade de fraude que altera o QR Code do Pix nas páginas de pagamento de lojas virtuais vem atingindo e-commerces brasileiros. A empresa de cibersegurança Kaspersky detectou, até o momento, 90 comércios on-line de pequeno e médio porte infectados no Brasil por um programa malicioso que substitui o código Pix original por um fraudulento e desvia os valores dessas transações.
O programa malicioso foi descoberto recentemente pelo pesquisador de segurança independente conhecido como “eremit4”. Segundo a Kaspersky, a fraude está ativa desde junho de 2025, já afetou lojas de diversos segmentos, como óticas, autopeças, moda e plataformas de vaquinhas virtuais. Além disso, há um ponto em comum entre as vítimas: o uso da plataforma de comércio eletrônico de código aberto Magento.
Trade eleitoral fica evidente e gestoras incrementam posições em Bolsa e juros – enquanto o BofA eleva a Bolsa local a compra e o JPMorgan, que rebaixou recomendação para ações, passa a apostar no real

Resultado é inferior a média entre países membros da OCDE
Os cibercriminosos utilizam seis domínios de comando e controle para injetar código malicioso nas páginas de checkout. Assim que o cliente seleciona o pagamento via Pix, o código troca instantaneamente o QR Code gerado pela loja, além dos dados da opção “copia e cola”.
Segundo a Kasperky, o golpe é silencioso. Para o lojista, a compra aparece como “abandonada” ou pendente, pois o sistema oficial da loja não registra o recebimento. Já o cliente só percebe que foi vítima dias depois, ao entrar em contato com o e-commerce para reclamar do atraso na entrega. Esse intervalo é suficiente para que os criminosos distribuam o valor roubado em diversas contas de “laranjas”, dificultando a recuperação do dinheiro.
Segundo Fabio Assolini, pesquisador líder de segurança da Kaspersky, a tática tem grande potencial de disseminação, pois “com a técnica agora pública nos fóruns do cibercrime, outros grupos criminosos devem adotá-la rapidamente”. Ele ainda destaca que
Segundo Fabio Assolini, pesquisador líder de segurança da Kaspersky, a tática tem grande potencial de disseminação. Além disso, ele diz que até consumidores que compram pelo celular estão vulneráveis:
—Como a grande maioria dos e-commerces oferece a função de copiar e colar a chave, quem compra pelo celular também está amplamente vulnerável. Além disso, com inovações como o Pix Automático e o Pix Parcelado (que também funcionam por meio da leitura de um QR Code), a superfície de ataque se expande, permitindo até mesmo débitos recorrentes e indevidos na conta da vítima, caso as devidas proteções não sejam aplicadas — explica.
Segundo a Kaspersky, alguns sites afetados começaram a adotar medidas provisórias após receberem denúncias de clientes. Algumas lojas removeram o QR Code e passaram a exibir apenas a chave Pix (CNPJ), solicitando o envio manual do comprovante. Outras inseriram os dados do beneficiário real abaixo do código para estimular a dupla verificação ou migraram suas estruturas para intermediadores de pagamento de terceiros.
Mantenha a plataforma atualizada: Sistemas de gerenciamento de conteúdo (CMS) e frameworks desatualizados, são portas de entrada fáceis para invasões. Aplique correções de segurança imediatamente e descontinue o uso de versões sem suporte oficial.
Reforce a autenticação: O uso de senhas vazadas para invadir painéis administrativos é uma das táticas mais comuns na América Latina. Exija a autenticação em duas etapas (2FA) e troque senhas periodicamente na hospedagem, no painel e na implantação, evitando que o vazamento de um único acesso comprometa toda a operação.
Audite e monitore o checkout: Como a adulteração de dados ocorre diretamente no navegador do cliente, apenas monitorar o servidor não basta. Implemente ferramentas de verificação de integridade de arquivos nos modelos de checkout e faça auditorias constantes na página em execução.
Valide os pagamentos via Pix: Automatize a verificação entre os comprovantes de pagamento e o status das vendas. Configure alertas automáticos para pedidos que permaneçam pendentes além do tempo esperado de liquidação do Pix.
Seja transparente no momento do pagamento: Insira os dados reais da conta beneficiária (Nome da Empresa e CNPJ) na página de conclusão da compra, instruindo o cliente a realizar a conferência antes de finalizar o pagamento no aplicativo do banco.

Verifique o nome do destinatário: Antes de confirmar qualquer transação no aplicativo do banco, confira atentamente se o nome e o CNPJ apresentados na tela pertencem à loja em que a compra está sendo feita ou ao intermediador de pagamento oficial dela. Se o nome for divergente ou de pessoa física desconhecida, não conclua a transferência.
Use proteção no dispositivo: Tenha um bom software de segurança instalado em seu computador e celular. Soluções robustas bloqueiam acessos a endereços perigosos em tempo real. Durante a compra, caso receba um alerta de que a página está infectada ou comprometida, interrompa a navegação imediatamente e não conclua a compra.

Publicado originalmente por InfoMoney. Leia a matéria completa em https://www.infomoney.com.br/brasil/novo-golpe-altera-qr-code-do-pix-e-desvia-dinheiro-de-compras-on-line/.
Foto: InfoMoney
Compartilhe
Espalhe essa notícia